Cyber Actualité

Actualités

Attaques, enquêtes et décisions qui font bouger le secteur.

Combler la lacune d'identité au bureau de service

Les attaquants ciblent les services informatiques afin de contourner le MFA en faisant passer en mains les employés et en convainquant le personnel de réinitialiser les mots de passe ou d'enregistrer de nouveaux dispositifs d'authentification. Specops Software explique pourquoi les méthodes traditionnelles de vérification d'identité ne sont plus suffisantes et comment les organisations peuvent garantir la récupération de compte contre les risques d'ingénierie sociale. [...]

BleepingComputer

Jour des menaces : Apache OFBiz RCE, DreamHost Breach, Défis du site + 17 autres histoires

Combien de dégâts peut-on faire sans en casser? Beaucoup, semble-t-il. Une connexion volée peut ouvrir des portes à travers plusieurs systèmes. Un cadre de confiance peut être utilisé pour enfermer les gens. Même une simple copie de fichier peut atteindre des endroits qu'il ne devrait pas. Et alors que de nouveaux outils aident à trouver des trous de sécurité plus rapidement, certains systèmes importants prennent encore des mois, parfois plus d'un an, pour être corrigés. Pas vraiment

The Hacker News

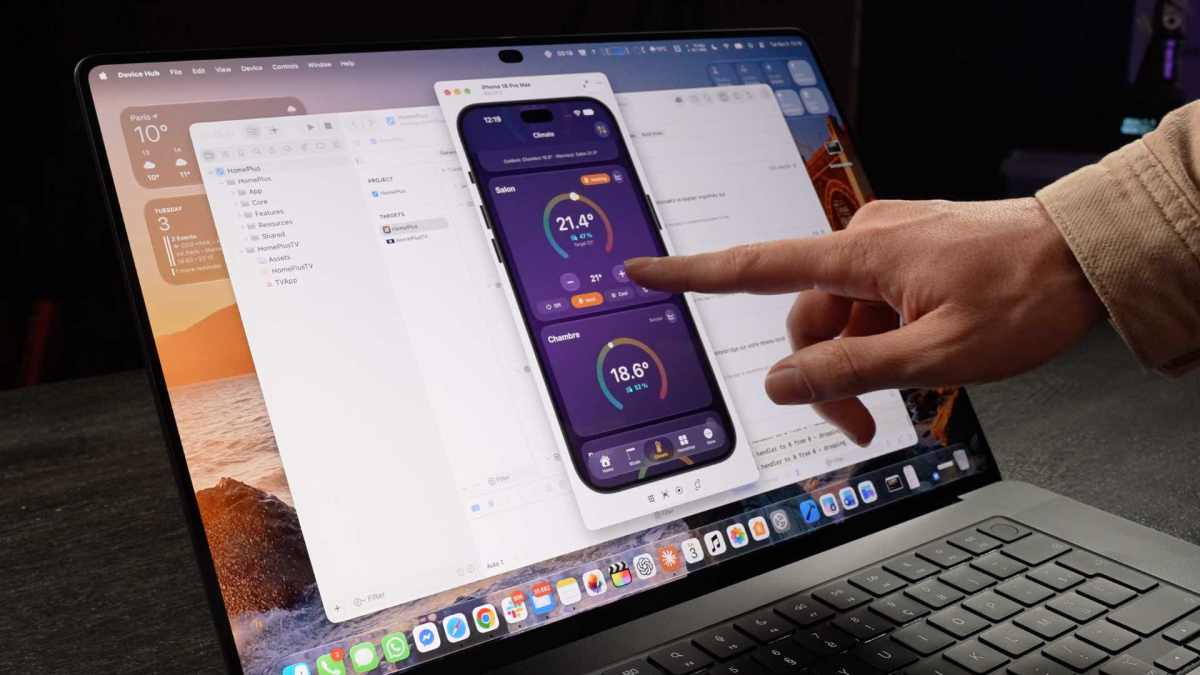
Test du MacBook Pro PROLED XDR : ne l’achetez pas pour le tactile, mais pour tout le reste

À 3 299 euros (14 pouces) ou 3 899 euros (16 pouces) au minimum, le nouveau MacBook Pro PROLED XDR est l'ordinateur portable au prix de départ le plus élevé de l'histoire d'Apple. Il est aussi le premier avec un écran tactile, 16 ans après la célèbre déclaration anti-tactile de Steve Jobs. Mais les personnes qui se moquent d'Apple sur cette caractéristique font fausse route : le tactile n'est pas

Numerama Tech

SUSE s’appuie sur Nvidia pour muscler son AI Factory

Lors de la GTC à Berlin, SUSE a été mis en avant lors du keynote d’ouverture de Nvidia. Le spécialiste des distributions Linux et de Kubernetes devient un des relais des architectures de référence du géant fabless en Europe, qui entend s’en servir pour accélérer la mise en production des projets d’IA. Et un prétexte pour évincer progressivement vSphere.

LeMagIT

IA

Votre plateforme de gestion de l'exposition vous laisse-t-elle exposée? Cinq tests à découvrir

Une découverte critique peut passer par plusieurs outils de sécurité et laisser l'organisation exposée. La vulnérabilité a un score de gravité, et un ticket a atteint la file d'attente. Les progrès dépendent alors de l'information dont il manque : qui possède le système, si les agresseurs peuvent y parvenir, quelle protection existe et comment un changement pourrait affecter l'entreprise. Chaque détail manquant crée

The Hacker News

OpenAI AI Pipeline génère 948 Linux Root Escalation Exploit en 30 heures de course

OpenAI a détaillé mercredi un pipeline qui a utilisé un modèle d'intelligence artificielle cyber-axée (AI) pour valider et corriger 948 vulnérabilités d'escalade de privilèges locaux dans Linux pour 1,2 million de dollars en coûts d'API. «Notre prototype a identifié et analysé les résultats du noyau Linux candidats 2,308, reproduit dynamiquement les vulnérabilités de la version 24 et produit 948 l'escalade des privilèges locaux (LPE)

The Hacker News

Checkmarx, ou l’éloge du Tokenmaxxing contrôlé

Oxymore pour les uns, approche indispensable à l’innovation pour les autres. Le tokenmaxxing maîtrisé permet au spécialiste de l’AppSec de produire 50 % de code en plus. Il entre aujourd’hui dans une logique de validation avec de premières métriques de suivi pour éviter le « slop dev ».

LeMagIT

5 Cybermenaces actives qui mettent les entreprises américaines en danger en octobre 2026

Octobre 2026 a apporté une autre vague de cybermenaces ciblant les entreprises américaines, avec des attaquants exploitant des plateformes de confiance, des processus d'authentification légitimes, et des flux de travail d'affaires quotidiens. Pour les entreprises, ces campagnes soulèvent des enjeux qui dépassent les incidents de sécurité individuels, accroissant le risque de pertes financières, d'atteintes aux données et de perturbations opérationnelles coûteuses. Ci-dessous, nous examinons cinq

The Hacker News

Apple pour commencer à scanner des photos et des fichiers iCloud partagés publiquement pour le contenu nocif

Apple a révélé qu'elle prévoit de commencer à vérifier les liens publics iCloud pour des contenus nuisibles à partir d'iOS 27.3, iPadOS 27.3, macOS 27.3 et visionOS 27.3. Le changement s'applique spécifiquement aux scénarios où les utilisateurs partagent du contenu iCloud, comme des photos dans iCloud Photos ou des fichiers dans iCloud Drive, en partageant un lien et en le rendant accessible à « N'importe qui avec le lien. » Lorsque les utilisateurs choisissent cette option,

The Hacker News

CERT-In Drapeaux AI-Driven Attaques comme rétroporté ARTEX Exposes 62 Consoles pour l'accès racine

L'équipe indienne d'intervention d'urgence en informatique (CERT-In) a révélé qu'un acteur de la menace assisté par l'intelligence artificielle (AI) qu'elle suit comme Crafty Falcon cible des organisations des secteurs des banques, des services financiers et de l'assurance (BFSI) dans le pays. Décrivant la menace comme active et continue, l'activité implique l'utilisation d'outils de sécurité offensifs publics axés sur l'IA

The Hacker News

Snowflake précise les contours de sa Business Ontology

Évoquée lors de sa conférence annuelle en juin, Snowflake a pris le temps de détailler le fonctionnement de son ontologie métier, l’une des trois couches de contexte pour fiabiliser les analyses de données des agents IA. Comme anticipé, l’outil n’est pas la véritable problématique. Il implique de réunir les directions métiers pour poser sur la table les concepts clés de l’entreprise.

LeMagIT

IA